Cómo Proteger una Empresa de los Ciberataques: Guía Completa de Ciberseguridad para PYMES
La ciberseguridad se ha convertido en una de las principales preocupaciones de las empresas. Ya no es un problema exclusivo de grandes corporaciones. Las pequeñas y medianas empresas también son objetivo habitual de ciberdelincuentes que buscan acceder a información confidencial, paralizar la actividad o solicitar rescates económicos a cambio de recuperar los datos afectados. Por ello, en Sumosa impulsamos continuamente nuestras soluciones tecnológicas y de ciberseguridad para empresas.
La transformación digital, el trabajo híbrido, el uso de servicios en la nube y la creciente dependencia de la tecnología han incrementado la superficie de exposición de las organizaciones. Como consecuencia, cada vez resulta más importante adoptar medidas que permitan proteger la información, los dispositivos y los sistemas utilizados en el día a día.
En esta guía te explicamos cuáles son las principales amenazas actuales y qué acciones puede poner en marcha una empresa para mejorar su nivel de seguridad y reducir el riesgo de sufrir un ciberataque.
¿Por qué las empresas son objetivo de los ciberdelincuentes?
Muchas organizaciones creen que no pueden convertirse en víctimas de un ataque porque no son grandes compañías o porque no gestionan información especialmente sensible. Sin embargo, los ciberdelincuentes suelen buscar objetivos con medidas de protección insuficientes, independientemente de su tamaño.
Algunos de los motivos por los que las empresas son atacadas son:
- Robo de información confidencial.
- Obtención de credenciales de acceso.
- Secuestro de datos mediante ransomware.
- Fraudes económicos.
- Interrupción de la actividad empresarial.
- Utilización de sistemas comprometidos para lanzar otros ataques.
La realidad es que cualquier empresa conectada a Internet puede ser un objetivo potencial.
Principales ciberamenazas que afectan a las empresas
Las amenazas evolucionan constantemente, pero existen algunos ataques especialmente frecuentes en el entorno empresarial.
Ransomware
El ransomware es uno de los ciberataques más conocidos y peligrosos.
Consiste en el cifrado de archivos y sistemas para impedir el acceso a la información.
Posteriormente, los atacantes solicitan un rescate económico a cambio de proporcionar la clave de recuperación.
Este tipo de ataque puede paralizar completamente la actividad de una empresa y generar importantes pérdidas económicas y operativas.
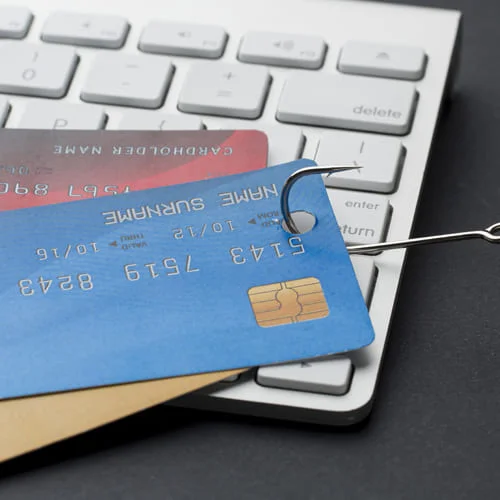
Phishing
El phishing utiliza correos electrónicos, mensajes o páginas web fraudulentas para engañar a los usuarios y obtener información confidencial.
El objetivo suele ser capturar:
- Contraseñas.
- Datos bancarios.
- Credenciales de acceso.
- Información corporativa.
La mayoría de los ataques exitosos comienzan a través de algún tipo de engaño a los usuarios.
Malware
El malware engloba diferentes tipos de software malicioso diseñados para dañar sistemas, robar información o permitir accesos no autorizados.
Puede llegar a los equipos mediante:
- Correos electrónicos.
- Descargas maliciosas.
- Dispositivos USB.
- Páginas web comprometidas.
Mantener los sistemas actualizados y protegidos ayuda a reducir significativamente este riesgo.
Robo de credenciales
Las contraseñas siguen siendo uno de los elementos más vulnerables de cualquier organización.
Las claves débiles, reutilizadas o compartidas entre usuarios facilitan el acceso de terceros a aplicaciones, plataformas y servicios críticos para la empresa.
Por este motivo, la gestión adecuada de credenciales constituye una de las bases de cualquier estrategia de ciberseguridad.
Cómo proteger una empresa frente a los ciberataques
No existe una única medida capaz de eliminar todos los riesgos. La protección eficaz se basa en una combinación de tecnología, procedimientos y formación.
1. Mantén todos los sistemas actualizados
Las actualizaciones de software no solo incorporan nuevas funcionalidades. También corrigen vulnerabilidades que pueden ser utilizadas por ciberdelincuentes para acceder a los sistemas.
Es recomendable mantener actualizados:
- Sistemas operativos.
- Aplicaciones.
- Servidores.
- Equipos de red.
- Soluciones de seguridad.
Una política de actualización adecuada ayuda a reducir considerablemente la superficie de exposición.
2. Utiliza contraseñas seguras y autenticación multifactor
Las contraseñas siguen siendo una de las principales puertas de entrada para los atacantes.
Para mejorar la seguridad es recomendable:
- Utilizar claves únicas.
- Evitar contraseñas simples.
- Cambiar las credenciales comprometidas.
- Implementar autenticación multifactor (MFA).
La autenticación multifactor añade una capa adicional de protección incluso cuando una contraseña ha sido robada.
3. Protege el correo electrónico empresarial
El correo electrónico es uno de los canales más utilizados para distribuir malware y lanzar campañas de phishing.
Por ello resulta fundamental:
- Filtrar correos sospechosos.
- Bloquear archivos peligrosos.
- Verificar remitentes.
- Formar a los usuarios para identificar mensajes fraudulentos.
Una gran parte de los incidentes de seguridad se inicia precisamente a través del correo electrónico.
4. Forma a los empleados en ciberseguridad
La tecnología es importante, pero las personas siguen siendo un elemento clave dentro de la seguridad de cualquier organización.
Los usuarios deben conocer:
- Cómo identificar correos sospechosos.
- Qué hacer ante enlaces desconocidos.
- Cómo gestionar contraseñas.
- Cómo actuar ante posibles incidentes.
La concienciación reduce considerablemente el riesgo de que un error humano facilite el acceso a los atacantes.
5. Realiza copias de seguridad periódicas
Las copias de seguridad son uno de los mecanismos más eficaces para minimizar el impacto de un incidente.
Una estrategia adecuada debe contemplar:
- Copias automáticas.
- Almacenamiento seguro.
- Verificación periódica.
- Procedimientos de recuperación.
Disponer de copias actualizadas puede marcar la diferencia entre una incidencia controlada y una interrupción grave de la actividad.
6. Protege los dispositivos y redes corporativas
Todos los dispositivos conectados a la red empresarial representan un posible punto de entrada.
Por ello es importante proteger:
- Ordenadores.
- Portátiles.
- Servidores.
- Dispositivos móviles.
- Redes Wi-Fi.
- Equipos de comunicaciones.
La combinación de soluciones de protección avanzadas y configuraciones seguras ayuda a reducir los riesgos asociados.
Seguridad en el teletrabajo y el trabajo híbrido
El trabajo remoto ha ampliado considerablemente el perímetro de seguridad de las empresas.
Los empleados acceden a sistemas y datos corporativos desde diferentes ubicaciones, redes y dispositivos.
Para mejorar la seguridad en estos entornos resulta recomendable:
- Utilizar conexiones seguras.
- Implementar VPN cuando sea necesario.
- Aplicar autenticación multifactor.
- Mantener los dispositivos actualizados.
- Definir políticas claras de acceso remoto.
Una estrategia de seguridad debe contemplar tanto los entornos de oficina como los espacios de trabajo remotos.
Cómo crear una estrategia de ciberseguridad para tu empresa
La protección eficaz no consiste únicamente en instalar un antivirus.
Una estrategia completa debe incluir:
- Análisis de riesgos.
- Protección de dispositivos.
- Seguridad del correo electrónico.
- Gestión de accesos.
- Copias de seguridad.
- Formación de usuarios.
- Monitorización continua.
- Planes de respuesta ante incidentes.
Combinar estos elementos permite reducir riesgos y mejorar la capacidad de respuesta ante posibles amenazas.
Conclusión
La ciberseguridad se ha convertido en una necesidad fundamental para cualquier organización que utilice tecnología en su actividad diaria.
Los ciberataques son cada vez más sofisticados y pueden afectar a empresas de cualquier tamaño. Sin embargo, muchas amenazas pueden prevenirse mediante una combinación adecuada de tecnología, procesos y formación.
Invertir en seguridad informática no solo ayuda a proteger datos y sistemas. También contribuye a garantizar la continuidad del negocio, proteger la reputación de la empresa y generar confianza entre clientes, empleados y colaboradores.
Preguntas frecuentes sobre ciberseguridad para PYMES
- ¿Cuál es la principal amenaza de ciberseguridad para las empresas?
- ¿Por qué las pequeñas empresas también sufren ciberataques?
- ¿Cómo puede una empresa protegerse frente al ransomware?
- ¿Qué papel tienen los empleados en la ciberseguridad?
- ¿Cuándo debería una empresa plantearse mejorar sus medidas de ciberseguridad?
¿Cuál es la principal amenaza de ciberseguridad para las empresas?
No existe una única amenaza que afecte a todas las organizaciones por igual, pero el ransomware, el phishing y el robo de credenciales se encuentran entre los riesgos más habituales. En muchos casos, los atacantes combinan varias técnicas para acceder a los sistemas corporativos, obtener información sensible o bloquear la actividad de la empresa.
Además, la creciente digitalización ha incrementado el número de dispositivos, aplicaciones y servicios conectados, lo que amplía la superficie de exposición. Por este motivo resulta fundamental adoptar una estrategia de protección integral que combine tecnología, formación de usuarios y procedimientos adecuados de seguridad.
¿Por qué las pequeñas empresas también sufren ciberataques?
Existe la creencia errónea de que los ciberdelincuentes solo atacan a grandes corporaciones, pero la realidad es muy diferente. Muchas pequeñas y medianas empresas cuentan con recursos limitados para protegerse y pueden resultar objetivos especialmente atractivos para los atacantes.
Además, los ciberdelincuentes suelen automatizar gran parte de sus ataques, buscando vulnerabilidades en miles de organizaciones de forma simultánea. Esto significa que cualquier empresa conectada a Internet puede convertirse en víctima de una intrusión si no dispone de medidas de protección adecuadas.
La prevención y la adopción de buenas prácticas de seguridad son fundamentales independientemente del tamaño de la organización.
¿Cómo puede una empresa protegerse frente al ransomware?
La mejor defensa frente al ransomware es combinar varias capas de protección. Entre las medidas más importantes destacan mantener los sistemas actualizados, utilizar soluciones de seguridad avanzadas, realizar copias de seguridad periódicas y formar a los usuarios para detectar correos y archivos sospechosos.
También es recomendable implementar autenticación multifactor, limitar los privilegios de acceso y monitorizar continuamente los sistemas para identificar comportamientos anómalos. Cuanto más preparada esté una organización para prevenir y responder a estos ataques, menor será el impacto que puedan tener sobre su actividad.
La capacidad de recuperación es tan importante como la capacidad de prevención.
¿Qué papel tienen los empleados en la ciberseguridad?
Los empleados desempeñan un papel fundamental en la protección de la empresa. Muchos incidentes de seguridad tienen su origen en errores involuntarios, como abrir un archivo malicioso, utilizar contraseñas débiles o facilitar información a través de correos fraudulentos.
Por este motivo, la formación y la concienciación deben formar parte de cualquier estrategia de ciberseguridad. Cuando los usuarios conocen las principales amenazas y saben cómo actuar ante situaciones sospechosas, se reduce considerablemente el riesgo de sufrir un incidente.
La seguridad informática no depende únicamente de la tecnología. También depende de las personas que utilizan esa tecnología cada día.
¿Cuándo debería una empresa plantearse mejorar sus medidas de ciberseguridad?
La respuesta más sencilla es: cuanto antes. Muchas organizaciones comienzan a invertir en ciberseguridad después de sufrir un incidente, pero lo más recomendable es actuar de forma preventiva.
Si la empresa utiliza servicios en la nube, trabaja con información confidencial, permite el acceso remoto a los sistemas o depende de la tecnología para desarrollar su actividad, debería revisar periódicamente su nivel de protección. Del mismo modo, el crecimiento de la organización, la incorporación de nuevas herramientas o los cambios normativos pueden hacer necesario actualizar las medidas existentes.
La ciberseguridad debe entenderse como un proceso continuo de mejora y adaptación frente a amenazas que evolucionan constantemente.